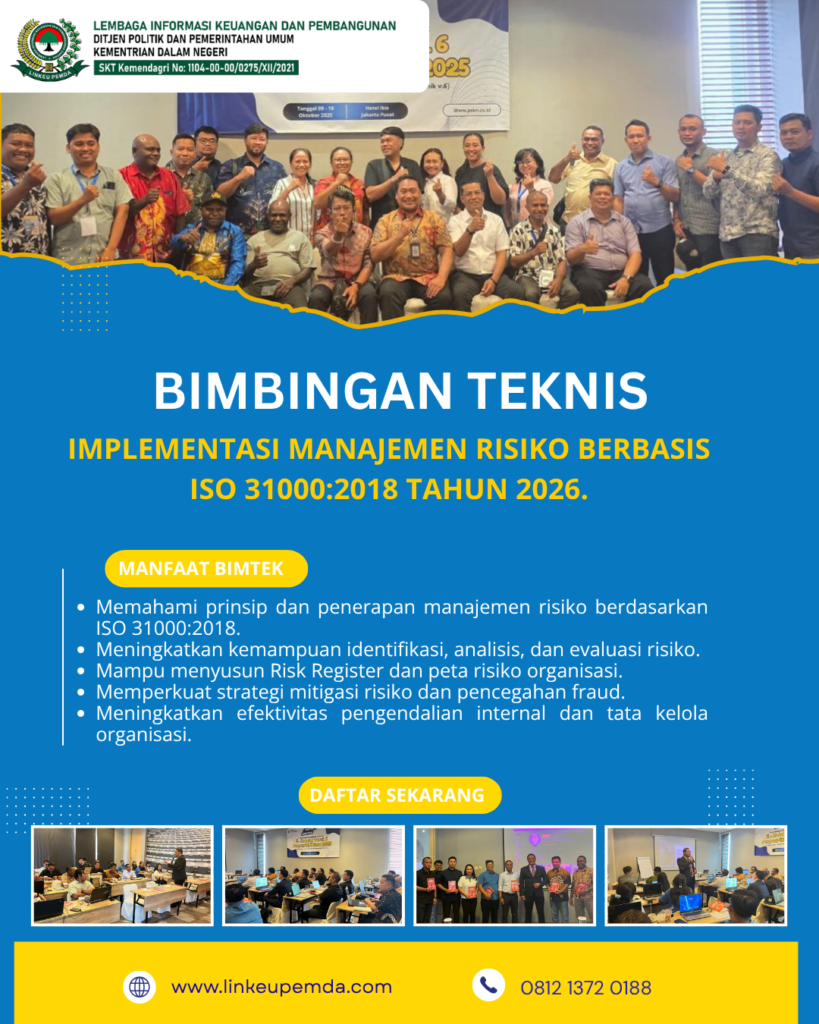
Bimtek Manajemen Risiko dan Pencegahan Fraud 2026: Strategi Identifikasi, Analisis, Mitigasi Risiko, Penguatan Pengendalian Internal, dan Tata Kelola Organisasi


Perkembangan organisasi, baik di lingkungan pemerintahan maupun dunia usaha, menghadirkan berbagai tantangan yang semakin kompleks. Setiap organisasi dituntut untuk mampu mengelola sumber daya, melaksanakan program kerja, mencapai target kinerja, serta mempertanggungjawabkan seluruh aktivitasnya secara transparan dan akuntabel. Namun, dalam pelaksanaannya, berbagai potensi risiko dapat muncul dan menghambat pencapaian tujuan organisasi.
Risiko tersebut dapat berupa risiko keuangan, risiko operasional, risiko hukum, risiko kepatuhan, risiko strategis, risiko teknologi informasi, hingga risiko kecurangan atau fraud. Apabila tidak dikelola dengan baik, risiko dapat berkembang menjadi permasalahan yang lebih besar, seperti kerugian keuangan, penyalahgunaan kewenangan, penyimpangan anggaran, kegagalan program, penurunan kualitas pelayanan publik, bahkan permasalahan hukum bagi organisasi dan pihak yang bertanggung jawab.
Dalam konteks tersebut, penerapan manajemen risiko dan pencegahan fraud menjadi kebutuhan penting bagi setiap organisasi. Manajemen risiko bukan hanya kegiatan untuk mengidentifikasi kemungkinan terjadinya kerugian, tetapi juga merupakan bagian dari proses pengambilan keputusan, perencanaan strategis, pelaksanaan kegiatan, pengawasan, dan evaluasi kinerja.
Sementara itu, pencegahan fraud merupakan upaya sistematis untuk membangun mekanisme pengendalian yang mampu mengurangi peluang terjadinya kecurangan, mendeteksi penyimpangan sejak dini, serta memastikan adanya tindak lanjut terhadap indikasi pelanggaran.
Tahun 2026 menjadi momentum bagi instansi pemerintah, pemerintah daerah, BUMN, BUMD, BLUD, koperasi, dan perusahaan swasta untuk semakin memperkuat sistem pengelolaan risiko. Organisasi tidak cukup hanya mengandalkan pemeriksaan setelah suatu permasalahan terjadi. Diperlukan pendekatan yang lebih preventif, terukur, dan berkelanjutan melalui penerapan sistem manajemen risiko, Fraud Risk Assessment (FRA), pengendalian internal, serta tata kelola organisasi yang baik.
Melalui Bimtek Manajemen Risiko dan Pencegahan Fraud 2026, peserta diharapkan mampu memahami konsep, metode, dan praktik pengelolaan risiko secara sistematis. Kegiatan ini juga menjadi sarana peningkatan kompetensi aparatur, pejabat pengelola keuangan, auditor internal, manajemen perusahaan, serta pihak-pihak yang memiliki tanggung jawab terhadap pengawasan dan pengendalian organisasi.
Pengertian Manajemen Risiko dan Pencegahan Fraud
Apa Itu Manajemen Risiko?
Manajemen risiko merupakan serangkaian proses terstruktur yang dilakukan organisasi untuk memahami ketidakpastian yang dapat memengaruhi pencapaian tujuan. Proses tersebut meliputi identifikasi risiko, analisis risiko, evaluasi risiko, penentuan langkah penanganan, pemantauan, serta pelaporan.
Salah satu acuan internasional yang banyak digunakan adalah ISO 31000:2018 tentang Risk Management – Guidelines. Standar ini memberikan pedoman mengenai prinsip, kerangka kerja, dan proses manajemen risiko yang dapat diterapkan oleh berbagai jenis organisasi.
Dalam penerapannya, risiko tidak selalu berkaitan dengan kemungkinan terjadinya kerugian. Risiko juga dapat berhubungan dengan peluang yang apabila dikelola secara tepat dapat meningkatkan kinerja dan memberikan nilai tambah bagi organisasi.
Sebagai contoh, instansi pemerintah yang menerapkan digitalisasi pelayanan memiliki peluang untuk meningkatkan efisiensi dan kecepatan pelayanan. Namun, digitalisasi tersebut juga menghadirkan risiko keamanan informasi, gangguan sistem, kebocoran data, dan ketergantungan terhadap teknologi.
Oleh karena itu, manajemen risiko harus menjadi bagian dari seluruh aktivitas organisasi, bukan hanya menjadi tanggung jawab bagian pengawasan.
Apa Itu Fraud?
Fraud atau kecurangan merupakan tindakan yang dilakukan secara sengaja melalui penyalahgunaan kepercayaan, manipulasi informasi, penyimpangan prosedur, atau tindakan tidak jujur lainnya untuk memperoleh keuntungan yang tidak semestinya atau menyebabkan kerugian bagi pihak lain.
Dalam organisasi, fraud dapat muncul dalam berbagai bentuk, antara lain:
- Penyalahgunaan anggaran dan keuangan.
- Penggelembungan harga atau mark-up pengadaan.
- Manipulasi laporan keuangan.
- Penggelapan aset organisasi.
- Pemalsuan dokumen pertanggungjawaban.
- Konflik kepentingan dalam pengambilan keputusan.
- Penyalahgunaan jabatan dan kewenangan.
- Manipulasi data dan informasi.
- Kolusi dalam proses pengadaan barang dan jasa.
- Penyimpangan dalam proses pembayaran dan penerimaan.
Fraud tidak hanya dapat terjadi pada perusahaan swasta. Instansi pemerintah, pemerintah daerah, BUMN, BUMD, koperasi, dan lembaga pelayanan publik juga menghadapi potensi kecurangan apabila sistem pengendalian dan pengawasannya tidak berjalan secara efektif.
Hubungan Manajemen Risiko dengan Pencegahan Fraud
Manajemen risiko dan pencegahan fraud memiliki hubungan yang erat. Manajemen risiko membantu organisasi mengenali area yang memiliki potensi penyimpangan, sedangkan pencegahan fraud berfokus pada upaya membangun mekanisme untuk mengurangi kemungkinan terjadinya kecurangan.
Keduanya perlu diterapkan secara terpadu agar organisasi memiliki kemampuan untuk:
- Mengenali potensi penyimpangan sebelum berkembang menjadi masalah.
- Mengidentifikasi proses bisnis yang rawan kecurangan.
- Memperkuat pengendalian internal.
- Meningkatkan transparansi dan akuntabilitas.
- Mengurangi kerugian keuangan dan operasional.
- Memastikan kepatuhan terhadap kebijakan dan peraturan.
- Meningkatkan kepercayaan masyarakat dan pemangku kepentingan.
Pentingnya Bimtek Manajemen Risiko dan Pencegahan Fraud Tahun 2026
Penerapan manajemen risiko membutuhkan pemahaman yang memadai dari seluruh unsur organisasi. Tanpa kompetensi yang baik, penyusunan dokumen risiko hanya berpotensi menjadi kegiatan administratif yang tidak memberikan dampak nyata terhadap pengelolaan organisasi.
Bimtek Manajemen Risiko dan Pencegahan Fraud Tahun 2026 dirancang untuk membantu peserta memahami bagaimana mengidentifikasi, mengukur, mengendalikan, dan mengevaluasi risiko berdasarkan kebutuhan organisasi.
Beberapa alasan pentingnya pelaksanaan Bimtek ini adalah sebagai berikut.
1. Meningkatkan Kemampuan Identifikasi Risiko
Setiap kegiatan organisasi memiliki karakteristik risiko yang berbeda. Peserta perlu memahami bagaimana mengenali potensi risiko sejak tahap perencanaan, pelaksanaan, hingga evaluasi kegiatan.
Kemampuan identifikasi risiko membantu organisasi mengetahui titik-titik yang membutuhkan perhatian dan pengawasan lebih lanjut.
2. Mencegah Penyimpangan dan Kecurangan
Pencegahan fraud harus dilakukan sebelum penyimpangan berkembang menjadi kerugian. Melalui pemahaman Fraud Risk Assessment, peserta dapat mengenali pola kecurangan, faktor penyebab, serta kelemahan pengendalian yang memungkinkan fraud terjadi.
3. Memperkuat Sistem Pengendalian Internal
Sistem pengendalian internal yang baik membantu memastikan bahwa setiap kegiatan dilaksanakan sesuai prosedur, kewenangan, dan ketentuan yang berlaku.
Pengendalian dapat dilakukan melalui pemisahan tugas, otorisasi berjenjang, pemeriksaan dokumen, rekonsiliasi, pemantauan transaksi, dan evaluasi berkala.
4. Meningkatkan Kualitas Pengambilan Keputusan
Keputusan organisasi sebaiknya tidak hanya didasarkan pada target dan pertimbangan keuntungan, tetapi juga memperhatikan kemungkinan risiko yang menyertainya.
Dengan penerapan manajemen risiko, pimpinan dapat mempertimbangkan berbagai alternatif keputusan dan menentukan langkah yang paling sesuai.
5. Meningkatkan Akuntabilitas Organisasi
Manajemen risiko mendorong setiap unit kerja memiliki tanggung jawab yang jelas terhadap pengelolaan risiko. Dengan demikian, pelaksanaan program dan penggunaan sumber daya dapat dipantau secara lebih terukur.
Landasan dan Acuan Penerapan Manajemen Risiko
Dalam pelaksanaan manajemen risiko dan pencegahan fraud, organisasi perlu memperhatikan standar, kebijakan, serta peraturan yang relevan dengan karakteristik dan sektor masing-masing.
Beberapa acuan yang dapat digunakan antara lain:
| Acuan | Ruang lingkup |
|---|---|
| ISO 31000:2018 | Prinsip dan pedoman manajemen risiko |
| COSO Enterprise Risk Management | Integrasi risiko dengan strategi dan kinerja organisasi |
| COSO Internal Control – Integrated Framework | Kerangka pengendalian internal |
| ISO 22301 | Sistem manajemen keberlangsungan bisnis |
| Peraturan Pemerintah Nomor 60 Tahun 2008 | Sistem Pengendalian Intern Pemerintah (SPIP) |
| Peraturan dan pedoman pengawasan internal | Pelaksanaan pengawasan sesuai sektor dan kewenangan |
| Ketentuan pengadaan barang dan jasa | Pengendalian risiko dalam proses pengadaan |
| Kebijakan tata kelola perusahaan | Penerapan GCG dan kepatuhan organisasi |
Khusus bagi instansi pemerintah, PP Nomor 60 Tahun 2008 tentang Sistem Pengendalian Intern Pemerintah merupakan salah satu landasan penting dalam penyelenggaraan pengendalian internal.
Sementara itu, BUMN, BUMD, lembaga keuangan, dan perusahaan swasta perlu memperhatikan ketentuan sektoral serta kebijakan tata kelola yang berlaku bagi masing-masing organisasi.
Penting dipahami bahwa ISO 31000:2018 merupakan pedoman manajemen risiko dan bukan standar sertifikasi. Organisasi dapat menggunakannya sebagai acuan untuk membangun dan mengevaluasi sistem pengelolaan risiko.
Implementasi Manajemen Risiko Berbasis ISO 31000:2018
ISO 31000:2018 merupakan salah satu pedoman yang dapat digunakan untuk membangun sistem manajemen risiko secara terintegrasi.
Penerapan standar ini membantu organisasi mengelola ketidakpastian melalui pendekatan yang sistematis, terstruktur, dan disesuaikan dengan kebutuhan organisasi.
Prinsip-Prinsip Manajemen Risiko
Dalam ISO 31000:2018, terdapat delapan prinsip yang menjadi dasar penerapan manajemen risiko.
- Terintegrasi: Manajemen risiko menjadi bagian dari seluruh aktivitas organisasi.
- Terstruktur dan komprehensif: Pengelolaan risiko dilakukan secara sistematis.
- Disesuaikan: Penerapan manajemen risiko disesuaikan dengan karakteristik organisasi.
- Inklusif: Melibatkan pihak-pihak yang memiliki kepentingan dan pengetahuan terkait risiko.
- Dinamis: Mampu menyesuaikan diri dengan perubahan kondisi.
- Informasi terbaik yang tersedia: Keputusan didasarkan pada informasi yang relevan dan dapat dipertanggungjawabkan.
- Faktor manusia dan budaya: Memperhatikan perilaku, kompetensi, dan budaya organisasi.
- Perbaikan berkelanjutan: Sistem manajemen risiko terus dievaluasi dan ditingkatkan.
Tahapan Proses Manajemen Risiko
Penerapan manajemen risiko tidak dapat dilakukan secara langsung tanpa memahami tahapan yang harus dilalui.
Berikut proses utama yang perlu diperhatikan.
1. Penetapan Lingkup, Konteks, dan Kriteria
Organisasi perlu menentukan tujuan pengelolaan risiko, ruang lingkup kegiatan, kondisi internal dan eksternal, serta kriteria yang digunakan untuk mengukur risiko.
Contohnya, pemerintah daerah yang akan melaksanakan pembangunan infrastruktur perlu memperhatikan kondisi anggaran, kesiapan perencanaan, kemampuan penyedia, kondisi geografis, serta ketentuan pengadaan.
2. Identifikasi Risiko
Tahap ini bertujuan menemukan dan mendokumentasikan berbagai kemungkinan peristiwa yang dapat menghambat pencapaian tujuan.
Teknik identifikasi dapat dilakukan melalui wawancara, observasi, diskusi, analisis dokumen, evaluasi hasil audit, dan brainstorming.
3. Analisis Risiko
Risiko yang sudah diidentifikasi kemudian dianalisis berdasarkan kemungkinan terjadinya dan besarnya dampak yang ditimbulkan.
Analisis dapat menggunakan pendekatan kualitatif, kuantitatif, maupun kombinasi keduanya.
4. Evaluasi Risiko
Organisasi membandingkan hasil analisis dengan kriteria risiko yang telah ditetapkan. Tujuannya adalah menentukan risiko yang harus menjadi prioritas penanganan.
5. Perlakuan Risiko
Organisasi menentukan langkah untuk menghadapi risiko. Pilihannya antara lain menghindari risiko, mengurangi kemungkinan atau dampaknya, membagi risiko, atau menerima risiko berdasarkan pertimbangan yang dapat dipertanggungjawabkan.
6. Pemantauan dan Tinjauan
Pelaksanaan pengendalian harus dipantau secara berkala untuk memastikan bahwa langkah mitigasi berjalan efektif.
7. Pencatatan dan Pelaporan
Seluruh proses manajemen risiko perlu didokumentasikan agar dapat digunakan sebagai dasar pengambilan keputusan, pengawasan, dan evaluasi.
Strategi Identifikasi, Analisis, dan Mitigasi Risiko Organisasi
Identifikasi risiko merupakan fondasi utama dalam membangun sistem pengelolaan risiko. Kesalahan dalam mengidentifikasi risiko dapat menyebabkan organisasi menentukan tindakan pengendalian yang tidak sesuai dengan permasalahan sebenarnya.
Jenis-Jenis Risiko dalam Organisasi
Beberapa jenis risiko yang umum ditemukan meliputi:
| Jenis risiko | Contoh permasalahan |
|---|---|
| Risiko keuangan | Kesalahan pencatatan, penyalahgunaan anggaran, dan keterlambatan pembayaran |
| Risiko operasional | Kegagalan proses kerja dan keterlambatan pelaksanaan kegiatan |
| Risiko hukum | Sengketa kontrak dan ketidakpatuhan terhadap peraturan |
| Risiko kepatuhan | Pelanggaran SOP dan kebijakan organisasi |
| Risiko strategis | Kegagalan mencapai target organisasi |
| Risiko teknologi informasi | Kebocoran data dan gangguan sistem |
| Risiko sumber daya manusia | Penyalahgunaan kewenangan dan kurangnya kompetensi |
| Risiko reputasi | Hilangnya kepercayaan masyarakat atau pelanggan |
| Risiko fraud | Manipulasi dokumen, mark-up, dan penggelapan aset |
Teknik Analisis Risiko
Setelah risiko diidentifikasi, organisasi perlu menentukan tingkat risikonya.
Salah satu metode sederhana adalah menggunakan matriks kemungkinan dan dampak atau likelihood and impact matrix.
Contoh skala penilaian:
| Skor | Kemungkinan | Dampak |
|---|---|---|
| 1 | Sangat jarang | Tidak signifikan |
| 2 | Jarang | Kecil |
| 3 | Mungkin terjadi | Sedang |
| 4 | Sering | Besar |
| 5 | Sangat sering | Sangat besar |
Nilai risiko dapat dihitung menggunakan rumus:
Nilai Risiko = Skor Kemungkinan × Skor Dampak
Sebagai contoh, risiko penyimpangan pengadaan memiliki skor kemungkinan 4 dan dampak 5.
Nilai risiko = 4 × 5 = 20.
Hasil tersebut dapat dikategorikan sebagai risiko tinggi atau sangat tinggi sesuai kriteria yang ditetapkan organisasi.
Perlu diperhatikan bahwa pembagian kategori risiko harus disesuaikan dengan kebijakan dan metodologi masing-masing organisasi.
Strategi Mitigasi Risiko
Mitigasi merupakan tindakan untuk mengurangi kemungkinan terjadinya risiko atau menekan dampak yang ditimbulkan.
Beberapa strategi mitigasi yang dapat diterapkan adalah:
- Menyusun dan memperbarui SOP.
- Memperkuat proses verifikasi dan validasi dokumen.
- Menerapkan pemisahan tugas dan tanggung jawab.
- Melaksanakan pemeriksaan berkala.
- Meningkatkan kompetensi pegawai.
- Mengoptimalkan penggunaan sistem informasi.
- Memperkuat pengawasan atasan langsung.
- Menyediakan mekanisme pelaporan pelanggaran.
- Melakukan evaluasi atas hasil audit.
- Menetapkan indikator pemantauan risiko.
Mitigasi harus memiliki penanggung jawab, target waktu, indikator keberhasilan, dan mekanisme pelaporan agar dapat dievaluasi secara objektif.
Fraud Risk Assessment (FRA) untuk Mencegah Kecurangan Organisasi
Fraud Risk Assessment atau FRA merupakan proses untuk mengidentifikasi dan menilai potensi kecurangan dalam suatu organisasi.
FRA membantu organisasi memahami bagaimana kecurangan dapat terjadi, siapa yang memiliki kesempatan melakukan penyimpangan, proses apa yang rentan disalahgunakan, serta pengendalian apa yang perlu diperkuat.
Tujuan Fraud Risk Assessment
Penerapan FRA memiliki beberapa tujuan penting, yaitu:
- Mengidentifikasi area yang memiliki potensi kecurangan.
- Menilai kemungkinan dan dampak fraud.
- Mengenali kelemahan sistem pengendalian internal.
- Menentukan prioritas pencegahan kecurangan.
- Meningkatkan efektivitas pengawasan.
- Mengembangkan mekanisme deteksi dini.
- Mengurangi potensi kerugian organisasi.
Tahapan Pelaksanaan FRA
1. Memahami Aktivitas dan Proses Organisasi
Organisasi perlu memahami alur kegiatan, struktur kewenangan, proses keuangan, pengadaan, pembayaran, pengelolaan aset, dan pelaporan.
2. Mengidentifikasi Skenario Fraud
Skenario fraud disusun berdasarkan kemungkinan penyalahgunaan proses atau kewenangan.
Contohnya, pegawai yang memiliki kewenangan melakukan verifikasi sekaligus menyetujui pembayaran tanpa pemeriksaan independen.
3. Menilai Kemungkinan dan Dampak
Setiap skenario dinilai berdasarkan kemungkinan terjadinya, nilai kerugian, dampak hukum, dan dampak reputasi.
4. Mengevaluasi Pengendalian yang Sudah Ada
Organisasi menilai apakah pengendalian yang diterapkan sudah mampu mencegah atau mendeteksi potensi kecurangan.
5. Menentukan Rencana Mitigasi
Risiko yang belum terkendali harus ditangani melalui penguatan prosedur, pengawasan, teknologi, dan pembagian kewenangan.
6. Melakukan Pemantauan Berkala
Penilaian FRA perlu diperbarui ketika terdapat perubahan proses bisnis, sistem informasi, kebijakan, struktur organisasi, atau munculnya indikasi kecurangan.
Penguatan Sistem Pengendalian Internal dalam Pencegahan Fraud
Sistem pengendalian internal merupakan salah satu instrumen penting untuk memastikan seluruh aktivitas organisasi berjalan sesuai tujuan, kebijakan, dan ketentuan yang berlaku.
Dalam lingkungan pemerintahan, Sistem Pengendalian Intern Pemerintah (SPIP) menjadi salah satu kerangka utama yang perlu diperhatikan.
Pengendalian internal yang efektif tidak hanya bertumpu pada keberadaan dokumen SOP, tetapi juga pada pelaksanaan prosedur dan konsistensi pengawasan.
Unsur-Unsur Pengendalian Internal
Dalam kerangka COSO Internal Control – Integrated Framework, terdapat lima komponen utama:
- Lingkungan Pengendalian: Membangun integritas, etika, struktur organisasi, dan tanggung jawab.
- Penilaian Risiko: Mengidentifikasi dan menganalisis risiko terhadap pencapaian tujuan.
- Aktivitas Pengendalian: Menetapkan prosedur, otorisasi, pemisahan tugas, dan verifikasi.
- Informasi dan Komunikasi: Memastikan informasi yang relevan tersedia dan disampaikan kepada pihak yang tepat.
- Aktivitas Pemantauan: Melakukan evaluasi untuk memastikan pengendalian berjalan sebagaimana mestinya.
Contoh Penerapan Pengendalian Internal
Pada proses pembayaran kegiatan, organisasi dapat menerapkan beberapa mekanisme berikut:
- Pemisahan antara petugas yang mengajukan, memverifikasi, dan menyetujui pembayaran.
- Pemeriksaan kelengkapan dokumen pendukung.
- Verifikasi kesesuaian nilai tagihan dengan kontrak.
- Rekonsiliasi transaksi secara berkala.
- Pembatasan akses sistem sesuai kewenangan.
- Pemeriksaan terhadap transaksi yang tidak biasa.
- Dokumentasi seluruh proses persetujuan.
Dengan mekanisme tersebut, organisasi memiliki lapisan pengendalian yang dapat memperkecil peluang terjadinya kesalahan maupun penyimpangan.
Enterprise Risk Management (ERM) Berbasis COSO
Enterprise Risk Management atau ERM merupakan pendekatan pengelolaan risiko secara menyeluruh yang menghubungkan risiko dengan strategi, kinerja, dan pencapaian tujuan organisasi.
Berbeda dengan pendekatan yang hanya berfokus pada risiko operasional tertentu, ERM membantu pimpinan memahami hubungan antara berbagai risiko yang muncul di seluruh unit kerja.
Kerangka COSO Enterprise Risk Management – Integrating with Strategy and Performance (2017) memberikan pendekatan yang menghubungkan manajemen risiko dengan proses penyusunan strategi dan pengelolaan kinerja.
Komponen Utama ERM COSO
Kerangka COSO ERM 2017 memiliki lima komponen utama:
- Governance and Culture.
- Strategy and Objective-Setting.
- Performance.
- Review and Revision.
- Information, Communication, and Reporting.
Penerapan ERM membantu organisasi mengembangkan budaya sadar risiko, menetapkan toleransi risiko, mengukur kinerja, dan mengevaluasi efektivitas strategi pengendalian.
Manfaat Penerapan ERM
- Membantu pimpinan memahami profil risiko organisasi.
- Meningkatkan kualitas perencanaan strategis.
- Menghubungkan pengelolaan risiko dengan target kinerja.
- Memperkuat koordinasi antarunit kerja.
- Meningkatkan efektivitas penggunaan sumber daya.
- Membantu organisasi menghadapi perubahan lingkungan usaha dan pemerintahan.
Good Corporate Governance (GCG) dan Governance, Risk, and Compliance (GRC)
Tata kelola organisasi yang baik merupakan fondasi penting dalam mencegah penyimpangan dan meningkatkan akuntabilitas.
Good Corporate Governance (GCG) merupakan konsep tata kelola perusahaan yang menekankan pengelolaan organisasi secara profesional, transparan, akuntabel, bertanggung jawab, dan independen.
Dalam penerapannya, GCG memiliki keterkaitan erat dengan Governance, Risk, and Compliance (GRC).
GRC mengintegrasikan tiga aspek utama:
- Governance: Memastikan arah, pengawasan, dan pengambilan keputusan organisasi berjalan dengan baik.
- Risk Management: Memastikan risiko dikenali, dinilai, dan dikelola secara sistematis.
- Compliance: Memastikan aktivitas organisasi sesuai peraturan, kebijakan, dan standar yang berlaku.
Penerapan GRC dalam Organisasi
Penerapan GRC dapat dilakukan melalui:
- Penetapan struktur dan tanggung jawab yang jelas.
- Penyusunan kebijakan manajemen risiko.
- Penguatan fungsi kepatuhan.
- Pelaksanaan pengawasan internal.
- Pengembangan sistem pelaporan pelanggaran.
- Evaluasi kepatuhan terhadap kebijakan dan peraturan.
- Pelaporan risiko kepada pimpinan.
- Peningkatan integritas dan budaya organisasi.
Integrasi GRC dapat membantu mengurangi tumpang tindih pengawasan dan memastikan pengelolaan risiko menjadi tanggung jawab seluruh unsur organisasi.
Penyusunan Risk Register dan Peta Risiko Instansi Pemerintah
Risk Register merupakan dokumen yang berisi daftar risiko yang telah diidentifikasi, dianalisis, dinilai, dan dilengkapi dengan rencana penanganan.
Dokumen ini menjadi alat bantu bagi organisasi untuk memantau perkembangan risiko dan memastikan tindakan pengendalian dilaksanakan sesuai rencana.
Unsur-Unsur Risk Register
Secara umum, Risk Register dapat memuat:
| Komponen | Keterangan |
|---|---|
| Tujuan kegiatan | Sasaran yang ingin dicapai |
| Identifikasi risiko | Peristiwa yang dapat menghambat tujuan |
| Penyebab risiko | Faktor yang memicu risiko |
| Dampak risiko | Konsekuensi yang mungkin terjadi |
| Kemungkinan | Tingkat peluang terjadinya risiko |
| Dampak | Besarnya konsekuensi |
| Nilai risiko | Hasil penilaian risiko |
| Pengendalian yang ada | Mekanisme pengendalian saat ini |
| Rencana mitigasi | Tindakan penanganan risiko |
| Pemilik risiko | Unit atau pejabat yang bertanggung jawab |
| Indikator pemantauan | Ukuran keberhasilan pengendalian |
Contoh Risk Register Pengadaan Barang dan Jasa
| Risiko | Penyebab | Dampak | Mitigasi |
|---|---|---|---|
| Harga pengadaan tidak wajar | Data pembanding terbatas | Potensi kerugian keuangan | Analisis harga dan verifikasi kewajaran |
| Keterlambatan pekerjaan | Perencanaan tidak matang | Target kegiatan tidak tercapai | Pengawasan jadwal dan evaluasi progres |
| Spesifikasi diarahkan | Konflik kepentingan | Persaingan tidak sehat | Review spesifikasi secara independen |
| Dokumen tidak lengkap | Verifikasi lemah | Permasalahan administrasi dan hukum | Checklist dan pemeriksaan berjenjang |
| Hasil pekerjaan tidak sesuai | Pengawasan lapangan lemah | Kerugian dan penurunan kualitas | Pemeriksaan hasil pekerjaan |
Peta risiko kemudian dapat digunakan untuk menggambarkan tingkat risiko berdasarkan kemungkinan dan dampaknya. Dengan demikian, pimpinan dapat mengetahui risiko mana yang memerlukan perhatian dan tindakan segera.
Fraud dan Investigative Auditing untuk Penguatan Pengawasan Internal
Investigative Auditing merupakan pendekatan pemeriksaan yang digunakan untuk menindaklanjuti indikasi penyimpangan atau kecurangan melalui pengumpulan dan analisis bukti.
Audit investigatif berbeda dengan pemeriksaan rutin karena fokusnya adalah menguji dugaan atau indikasi tertentu berdasarkan bukti yang relevan.
Tujuan Investigative Auditing
- Mengidentifikasi indikasi kecurangan.
- Menelusuri transaksi yang mencurigakan.
- Mengumpulkan dan menganalisis dokumen pendukung.
- Mengidentifikasi kelemahan pengendalian.
- Menyusun hasil pemeriksaan secara objektif.
- Memberikan rekomendasi perbaikan.
- Mendukung proses tindak lanjut sesuai kewenangan.
Teknik Pemeriksaan yang Dapat Digunakan
Beberapa teknik yang dapat diterapkan antara lain:
- Pemeriksaan dokumen dan catatan transaksi.
- Analisis pola pembayaran.
- Penelusuran aliran dana.
- Wawancara pihak terkait.
- Pemeriksaan kesesuaian data.
- Analisis transaksi tidak biasa.
- Pengujian kepatuhan terhadap prosedur.
- Pemeriksaan jejak audit pada sistem informasi.
Pelaksanaan pemeriksaan harus memperhatikan independensi, objektivitas, kerahasiaan, integritas bukti, dan kewenangan pemeriksa.
Indikasi fraud tidak boleh langsung dianggap sebagai bukti kesalahan seseorang. Setiap dugaan harus diuji melalui prosedur pemeriksaan yang dapat dipertanggungjawabkan.
Contoh Kasus Nyata: Risiko dan Fraud dalam Pengelolaan Organisasi
Pembelajaran dari kasus nyata penting untuk memahami bahwa kelemahan pengendalian dapat membuka peluang terjadinya penyimpangan.
Kasus Korupsi Pengadaan Barang dan Jasa
Komisi Pemberantasan Korupsi (KPK) melalui artikel edukasi tanggal 6 Mei 2024 menjelaskan bahwa berdasarkan perkara yang ditangani KPK pada periode 2004–2023, terdapat 339 kasus tindak pidana korupsi terkait pengadaan barang dan jasa. Pada tahun 2023 tercatat 63 kasus.
KPK juga mengidentifikasi berbagai titik rawan dalam proses pengadaan, mulai dari perencanaan, pemilihan penyedia, penyusunan dan penandatanganan kontrak, pelaksanaan kontrak, pengawasan, hingga pelaporan.
Beberapa pola penyimpangan yang perlu diwaspadai adalah penggelembungan anggaran, pengarahan pengadaan kepada penyedia tertentu, serta perencanaan yang tidak realistis.
Kasus tersebut memberikan pembelajaran bahwa pengendalian risiko harus dimulai sejak tahap perencanaan, bukan hanya ketika pengadaan sedang berlangsung.
Organisasi perlu memperkuat analisis kebutuhan, penyusunan anggaran, kewajaran harga, pemeriksaan spesifikasi, serta pengawasan pelaksanaan kontrak.
Kasus Penyalahgunaan Dana Desa
KPK juga pernah menguraikan berbagai modus penyimpangan dalam pengelolaan keuangan desa, termasuk penggelembungan harga pengadaan dan penggunaan anggaran untuk kepentingan pribadi.
Salah satu contoh yang dibahas KPK adalah kasus Kepala Desa Negeri Administratif Sumbawa, Maluku, yang melakukan penggelembungan harga pembelian kendaraan desa dalam pertanggungjawaban anggaran tahun 2016.
Contoh lainnya adalah penyalahgunaan dana kegiatan desa untuk membayar utang pribadi.
Pembelajaran dari kasus tersebut adalah bahwa transparansi, dokumentasi transaksi, pemisahan tugas, dan pengawasan masyarakat harus menjadi bagian penting dalam pengelolaan keuangan desa.
Pembelajaran dari Kasus Pengawasan di Sektor Pendidikan dan Kesehatan
KPK dalam publikasi mengenai integritas perguruan tinggi juga menguraikan sejumlah faktor yang dapat meningkatkan risiko korupsi, seperti lemahnya pengendalian internal, administrasi yang tidak andal, kekosongan pengawasan, serta kurangnya transparansi tata kelola.
Dalam sektor kesehatan, KPK juga pernah menyoroti persoalan integritas dan pengadaan barang dan jasa, termasuk indikasi penggelembungan harga pengadaan dan pentingnya peningkatan transparansi.
Kasus-kasus tersebut menunjukkan bahwa pengendalian internal bukan sekadar kewajiban administratif, melainkan kebutuhan untuk melindungi sumber daya dan menjaga kepercayaan publik.
Business Continuity Management System (BCMS) Berbasis ISO 22301
Selain risiko keuangan dan fraud, organisasi juga perlu mempersiapkan diri menghadapi gangguan yang dapat menghentikan kegiatan operasional.
Gangguan tersebut dapat berupa bencana alam, serangan siber, kerusakan infrastruktur, kegagalan sistem informasi, gangguan pasokan, atau keadaan darurat lainnya.
Business Continuity Management System (BCMS) merupakan sistem manajemen yang membantu organisasi mempersiapkan, merespons, dan memulihkan aktivitas penting ketika terjadi gangguan.
ISO 22301 menjadi salah satu acuan internasional dalam penerapan sistem manajemen keberlangsungan bisnis.
Tujuan Penerapan BCMS
- Menjaga keberlangsungan kegiatan utama.
- Mengurangi dampak gangguan operasional.
- Memastikan kesiapan menghadapi keadaan darurat.
- Menyediakan prosedur pemulihan kegiatan.
- Meningkatkan ketahanan organisasi.
- Menjaga kualitas pelayanan kepada masyarakat dan pelanggan.
Tahapan Penerapan BCMS
- Mengidentifikasi aktivitas kritis.
- Melakukan Business Impact Analysis (BIA).
- Mengidentifikasi ancaman dan risiko gangguan.
- Menyusun strategi keberlangsungan kegiatan.
- Menyusun Business Continuity Plan (BCP).
- Melaksanakan simulasi dan pengujian.
- Mengevaluasi serta memperbarui rencana pemulihan.
Penerapan BCMS sangat relevan bagi organisasi yang memberikan pelayanan penting kepada masyarakat, termasuk instansi pemerintah, rumah sakit, lembaga keuangan, dan perusahaan yang memiliki ketergantungan tinggi terhadap sistem informasi.
Penerapan Manajemen Risiko pada Instansi Pemerintah, BUMN, BUMD, BLUD, dan Perusahaan
Setiap organisasi memiliki karakteristik risiko yang berbeda. Oleh karena itu, pendekatan manajemen risiko harus disesuaikan dengan fungsi, kewenangan, proses bisnis, dan tujuan organisasi.
Manajemen Risiko pada Instansi Pemerintah dan OPD
Pada instansi pemerintah, manajemen risiko berkaitan dengan pencapaian tujuan pembangunan, pelaksanaan program, penggunaan anggaran, dan peningkatan kualitas pelayanan publik.
Risiko yang perlu diperhatikan meliputi:
- Ketidaksesuaian pelaksanaan program dengan perencanaan.
- Keterlambatan penyerapan anggaran.
- Penyimpangan dalam pengadaan barang dan jasa.
- Ketidakakuratan laporan pertanggungjawaban.
- Lemahnya pengawasan pelaksanaan kegiatan.
- Ketidakpatuhan terhadap ketentuan yang berlaku.
Penerapan manajemen risiko perlu melibatkan pimpinan perangkat daerah, pejabat pengelola keuangan, pelaksana kegiatan, dan unsur pengawasan internal.
Manajemen Risiko pada Inspektorat dan APIP
Aparat Pengawasan Intern Pemerintah (APIP) memiliki peran penting dalam membantu organisasi pemerintah meningkatkan efektivitas pengendalian dan tata kelola.
Pengawasan berbasis risiko membantu APIP menentukan prioritas pemeriksaan berdasarkan tingkat risiko, materialitas, dan potensi dampak terhadap pencapaian tujuan organisasi.
Dengan demikian, kegiatan pengawasan dapat lebih terarah dan memberikan nilai tambah bagi pemerintah.
Manajemen Risiko pada BUMN dan BUMD
BUMN dan BUMD menghadapi risiko yang berkaitan dengan investasi, keuangan, operasional, kepatuhan, reputasi, serta keberlangsungan usaha.
Penerapan ERM, GCG, dan GRC dapat membantu perusahaan mengelola risiko secara terintegrasi.
Beberapa fokus pengelolaannya antara lain:
- Pengawasan kinerja perusahaan.
- Pengelolaan aset dan investasi.
- Pengendalian transaksi keuangan.
- Pengawasan kontrak dan pengadaan.
- Pencegahan fraud.
- Penguatan fungsi audit internal.
- Evaluasi risiko strategis dan operasional.
Manajemen Risiko pada BLUD dan Rumah Sakit
BLUD dan rumah sakit memiliki risiko yang berhubungan dengan pengelolaan keuangan, pelayanan kesehatan, pengadaan obat dan alat kesehatan, keselamatan pasien, serta keamanan data.
Pengelolaan risiko perlu dilakukan dengan memperhatikan kesinambungan pelayanan dan ketentuan sektor kesehatan.
Manajemen Risiko pada Koperasi
Koperasi perlu mengelola risiko keuangan, pembiayaan, kredit bermasalah, pengelolaan aset, administrasi anggota, dan tata kelola kelembagaan.
Peningkatan kompetensi pengurus dan pengawas koperasi sangat penting agar pengelolaan organisasi dapat berjalan secara profesional dan bertanggung jawab.
Manajemen Risiko pada Perusahaan Swasta
Perusahaan swasta perlu mengelola risiko yang berkaitan dengan persaingan usaha, rantai pasok, keuangan, teknologi, sumber daya manusia, kepatuhan, dan reputasi.
Penerapan manajemen risiko dapat membantu perusahaan menjaga stabilitas operasional sekaligus mendukung pencapaian target bisnis.
Materi Bimtek Manajemen Risiko dan Pencegahan Fraud 2026
Untuk meningkatkan kemampuan peserta, program Bimtek dapat dikembangkan ke dalam beberapa materi pembelajaran yang saling berkaitan.
| No. | Materi Bimtek/Pelatihan | Fokus pembelajaran |
|---|---|---|
| 1 | Implementasi Manajemen Risiko Berbasis ISO 31000:2018 | Prinsip, kerangka kerja, dan proses risiko |
| 2 | Fraud Risk Assessment (FRA) | Identifikasi dan penilaian risiko kecurangan |
| 3 | Fraud dan Investigative Auditing | Teknik pemeriksaan dan penelusuran indikasi fraud |
| 4 | Manajemen Risiko Keuangan dan Operasional | Pengendalian risiko keuangan dan operasional |
| 5 | Penguatan Sistem Pengendalian Internal | Perbaikan mekanisme pengendalian organisasi |
| 6 | Enterprise Risk Management (ERM) Berbasis COSO | Integrasi risiko dengan strategi dan kinerja |
| 7 | Good Corporate Governance (GCG) dan GRC | Tata kelola, risiko, dan kepatuhan |
| 8 | Strategi Identifikasi, Analisis, dan Mitigasi Risiko | Teknik penilaian dan penanganan risiko |
| 9 | Penyusunan Risk Register dan Peta Risiko | Dokumentasi, pemetaan, dan pemantauan risiko |
| 10 | Business Continuity Management System (BCMS) | Kesiapan dan pemulihan operasional |
Materi tersebut dapat disesuaikan dengan kebutuhan peserta dan karakteristik instansi penyelenggara. Pelaksanaan dapat menggunakan metode pemaparan, diskusi, studi kasus, simulasi, dan latihan penyusunan dokumen.
Manfaat Mengikuti Bimtek Manajemen Risiko dan Pencegahan Fraud 2026
Keikutsertaan dalam Bimtek memberikan manfaat bagi individu maupun organisasi, khususnya dalam meningkatkan kemampuan pengelolaan risiko dan pengawasan.
Manfaat bagi Peserta
- Memahami prinsip dan penerapan manajemen risiko berdasarkan ISO 31000:2018.
- Meningkatkan kemampuan mengidentifikasi dan menganalisis potensi risiko.
- Memahami teknik Fraud Risk Assessment untuk mendeteksi area rawan kecurangan.
- Meningkatkan pemahaman mengenai pengendalian internal dan audit investigatif.
- Memahami penyusunan Risk Register dan peta risiko.
- Meningkatkan kemampuan menyusun strategi mitigasi risiko.
- Memperluas wawasan mengenai GCG, GRC, dan ERM.
Manfaat bagi Organisasi
- Mengurangi potensi kerugian keuangan dan operasional.
- Meningkatkan efektivitas pengawasan dan pengendalian internal.
- Mendorong transparansi dan akuntabilitas.
- Memperkuat budaya sadar risiko dan integritas.
- Mendukung pencapaian target organisasi.
- Meningkatkan kepatuhan terhadap kebijakan dan peraturan.
- Membangun tata kelola organisasi yang lebih profesional.
Siapa yang Perlu Mengikuti Bimtek Ini?
Program Bimtek Manajemen Risiko dan Pencegahan Fraud 2026 direkomendasikan bagi berbagai pihak yang memiliki tanggung jawab dalam pengelolaan, pengawasan, dan pengendalian organisasi.
Target peserta meliputi:
- Kepala Organisasi Perangkat Daerah (OPD).
- Sekretaris Dinas dan Sekretaris Badan.
- Inspektorat Daerah.
- Auditor dan Pejabat Pengawas Pemerintah.
- Aparat Pengawasan Intern Pemerintah (APIP).
- Pejabat Penatausahaan Keuangan (PPK).
- Bendahara Pengeluaran dan Bendahara Penerimaan.
- Pengelola keuangan dan aset daerah.
- Pejabat pengadaan barang dan jasa.
- Direksi dan komisaris BUMD.
- Manajer dan staf BUMN.
- Satuan Pengawasan Intern (SPI).
- Pimpinan dan pengurus BLUD.
- Direktur dan manajemen rumah sakit.
- Pengurus dan pengawas koperasi.
- Manajer keuangan dan auditor internal perusahaan.
- Staf kepatuhan dan manajemen risiko.
- Profesional yang bertanggung jawab terhadap tata kelola organisasi.
Metode Pelaksanaan Bimtek dan Pelatihan
Agar materi dapat dipahami dan diterapkan, pelaksanaan Bimtek sebaiknya menggunakan metode pembelajaran yang tidak hanya berorientasi pada teori.
Beberapa metode yang dapat digunakan antara lain:
1. Pemaparan Materi
Narasumber menjelaskan konsep, standar, prinsip, dan tahapan manajemen risiko serta pencegahan fraud.
2. Diskusi dan Tanya Jawab
Peserta dapat menyampaikan permasalahan yang dihadapi dalam pengelolaan organisasi untuk dibahas bersama narasumber.
3. Studi Kasus
Peserta mempelajari contoh kasus terkait pengadaan, pengelolaan keuangan, pengendalian internal, dan penyimpangan organisasi.
4. Simulasi Penilaian Risiko
Peserta berlatih menentukan kemungkinan, dampak, dan tingkat risiko berdasarkan skenario yang diberikan.
5. Praktik Penyusunan Risk Register
Peserta melakukan latihan mengidentifikasi risiko, menentukan penyebab, menyusun mitigasi, dan menetapkan penanggung jawab risiko.
6. Evaluasi dan Rencana Tindak Lanjut
Peserta menyusun langkah perbaikan yang dapat diterapkan di lingkungan kerja masing-masing.
Pentingnya Memilih Narasumber yang Kompeten
Keberhasilan Bimtek tidak hanya ditentukan oleh kualitas materi, tetapi juga oleh kompetensi dan pengalaman narasumber yang menyampaikan materi.
Narasumber perlu memiliki pemahaman konseptual, pengalaman praktis, serta kemampuan menjelaskan materi sesuai dengan kebutuhan peserta.
Untuk materi manajemen risiko dan pencegahan fraud, pengalaman di bidang akuntansi, audit, pengendalian internal, perpajakan, dan tata kelola organisasi menjadi nilai tambah.
Narasumber yang memahami praktik pengelolaan risiko dapat memberikan contoh yang lebih aplikatif, membantu peserta menganalisis permasalahan, serta memberikan pemahaman mengenai langkah pengendalian yang dapat diterapkan.
Dalam program pelatihan ini, salah satu profil narasumber yang dapat dipertimbangkan adalah Ihsan Nasihin, S.Ak., M.Ak., Ak., CA., CTA., BKP, berdasarkan rekam jejak pendidikan, pengalaman mengajar, dan pengalaman sebagai pemateri training yang tercantum dalam CV beliau.
Pengalaman beliau yang relevan antara lain:
- Training Risk Management Based on ISO 31000:2018.
- Effective Fraud Risk Management.
- Fraud and Investigative Auditing.
- Fraud Risk Assessment (FRA).
- Project Management and Project Risk Management.
- Pengajaran GCG dan GRC.
- Pengalaman di bidang internal control dan audit.
Kesesuaian materi, jadwal, serta kesediaan narasumber tetap perlu dikonfirmasi sebelum program pelatihan dipublikasikan.
Strategi Membangun Budaya Sadar Risiko dan Integritas Organisasi
Manajemen risiko tidak akan berjalan efektif apabila hanya dipahami oleh bagian keuangan, auditor, atau unit manajemen risiko. Seluruh pegawai dan pimpinan perlu memiliki kesadaran bahwa setiap aktivitas organisasi memiliki potensi risiko.
Budaya sadar risiko dapat dibangun melalui beberapa langkah.
1. Komitmen Pimpinan
Pimpinan harus menunjukkan komitmen dalam penerapan pengendalian internal, kepatuhan, dan pencegahan fraud.
2. Peningkatan Kompetensi Pegawai
Organisasi perlu memberikan pelatihan secara berkala agar pegawai memahami risiko yang berkaitan dengan tugas dan tanggung jawabnya.
3. Transparansi Pengelolaan Organisasi
Informasi mengenai perencanaan, penggunaan anggaran, pelaksanaan kegiatan, dan pertanggungjawaban harus dikelola secara terbuka sesuai ketentuan.
4. Penguatan Sistem Pelaporan Pelanggaran
Organisasi dapat mengembangkan Whistleblowing System (WBS) sebagai saluran untuk menyampaikan indikasi pelanggaran secara aman dan bertanggung jawab.
5. Evaluasi Pengendalian Secara Berkala
Setiap mekanisme pengendalian perlu dievaluasi untuk memastikan bahwa prosedur yang diterapkan masih sesuai dengan perkembangan risiko.
6. Tindak Lanjut Hasil Pengawasan
Temuan audit dan hasil evaluasi harus ditindaklanjuti melalui rencana perbaikan yang jelas, terukur, dan memiliki penanggung jawab.
Budaya sadar risiko yang kuat akan membantu organisasi membangun lingkungan kerja yang lebih profesional, transparan, dan berintegritas.
Bimtek Terkait Dengan Bimtek Manajemen Risiko dan Pencegahan Fraud 2026: Strategi Identifikasi, Analisis, Mitigasi Risiko, Penguatan Pengendalian Internal, dan Tata Kelola Organisasi
- Bimtek Implementasi Manajemen Risiko Berbasis ISO 31000:2018 Tahun 2026.
- Bimtek Fraud Risk Assessment (FRA) untuk Mencegah Kecurangan Organisasi Tahun 2026.
- Pelatihan Fraud dan Investigative Auditing untuk Penguatan Pengawasan Internal.
- Bimtek Manajemen Risiko Keuangan dan Operasional pada Instansi Pemerintah.
- Bimtek Penguatan Sistem Pengendalian Internal dalam Pencegahan Fraud.
- Bimtek Enterprise Risk Management (ERM) Berbasis COSO Tahun 2026.
- Pelatihan Good Corporate Governance (GCG) dan Governance, Risk, and Compliance (GRC).
- Bimtek Strategi Identifikasi, Analisis, dan Mitigasi Risiko Organisasi.
- Bimtek Penyusunan Risk Register dan Peta Risiko Instansi Pemerintah.
- Pelatihan Business Continuity Management System (BCMS) Berbasis ISO 22301.
FAQ (Pertanyaan yang Sering Diajukan)
1. Apa yang dimaksud dengan Bimtek Manajemen Risiko dan Pencegahan Fraud?
Bimtek Manajemen Risiko dan Pencegahan Fraud merupakan kegiatan peningkatan kompetensi yang membahas cara mengidentifikasi, menganalisis, mengevaluasi, dan mengendalikan risiko serta mencegah potensi kecurangan dalam organisasi.
2. Siapa saja yang dapat mengikuti Bimtek Manajemen Risiko Tahun 2026?
Kegiatan ini dapat diikuti oleh ASN, pejabat OPD, Inspektorat, auditor internal, pengelola keuangan, pejabat pengadaan, pengurus BUMD, BUMN, BLUD, koperasi, serta manajemen perusahaan swasta.
3. Apa manfaat penerapan ISO 31000:2018 dalam organisasi?
ISO 31000:2018 memberikan pedoman bagi organisasi untuk mengelola risiko secara sistematis melalui proses identifikasi, analisis, evaluasi, perlakuan, pemantauan, dan pelaporan risiko.
4. Apa perbedaan manajemen risiko dan Fraud Risk Assessment?
Manajemen risiko mencakup berbagai jenis risiko yang dapat memengaruhi pencapaian tujuan organisasi. Sementara itu, Fraud Risk Assessment secara khusus berfokus pada identifikasi dan penilaian potensi kecurangan serta kelemahan pengendalian yang memungkinkan fraud terjadi.
5. Mengapa pengendalian internal penting untuk mencegah fraud?
Pengendalian internal membantu mengurangi peluang penyimpangan melalui pemisahan tugas, otorisasi, verifikasi, pengawasan, rekonsiliasi, dan pemantauan transaksi. Sistem yang efektif dapat membantu mencegah serta mendeteksi kecurangan lebih dini.
6. Apa itu Risk Register dan mengapa perlu disusun?
Risk Register merupakan dokumen yang mencatat risiko, penyebab, dampak, tingkat risiko, pengendalian, dan rencana mitigasi. Dokumen ini membantu organisasi memantau risiko dan menentukan prioritas penanganan.
7. Apakah Bimtek ini dapat diselenggarakan secara in-house?
Ya. Program dapat dirancang dalam bentuk pelatihan reguler maupun in-house training sesuai kebutuhan instansi atau perusahaan. Materi, metode pembelajaran, durasi, dan narasumber dapat disesuaikan berdasarkan kebutuhan penyelenggara.
Penutup
Manajemen risiko dan pencegahan fraud merupakan bagian penting dalam mewujudkan organisasi yang profesional, transparan, akuntabel, dan berintegritas. Tantangan pengelolaan organisasi yang semakin kompleks menuntut setiap instansi dan perusahaan untuk tidak hanya berfokus pada pencapaian target, tetapi juga memperhatikan berbagai potensi risiko yang dapat menghambat keberhasilan program dan kegiatan.
Penerapan ISO 31000:2018, Fraud Risk Assessment, Enterprise Risk Management, penguatan sistem pengendalian internal, serta Good Corporate Governance menjadi langkah strategis dalam membangun tata kelola organisasi yang lebih baik.
Melalui Bimtek Manajemen Risiko dan Pencegahan Fraud 2026, peserta diharapkan mampu meningkatkan kompetensi dalam mengidentifikasi risiko, menyusun strategi mitigasi, memperkuat pengawasan, dan mencegah potensi kecurangan di lingkungan kerja masing-masing.
Dengan pemahaman dan penerapan yang tepat, manajemen risiko bukan hanya menjadi instrumen pengendalian, tetapi juga menjadi bagian dari strategi organisasi dalam meningkatkan kinerja, melindungi sumber daya, serta menjaga kepercayaan masyarakat dan pemangku kepentingan.
Tingkatkan kompetensi aparatur dan profesional organisasi melalui program Bimtek dan Pelatihan Manajemen Risiko dan Pencegahan Fraud 2026. Dapatkan pembelajaran aplikatif bersama narasumber berpengalaman untuk memperkuat pengendalian internal, meningkatkan integritas, serta mewujudkan tata kelola organisasi yang lebih efektif dan akuntabel.
Hubungi penyelenggara untuk memperoleh informasi jadwal, materi, persyaratan peserta, dan penawaran pelaksanaan Bimtek secara reguler maupun in-house training.
Daftar Sekarang | Konsultasi Program Bimtek | Unduh Katalog Lengkap | Hubungi Tim Kami
Kontak: 081213720188 – 082312506470
Email: www.linkeupemda.com